

يدق القادة في مجال الأمن السيبراني ناقوس الخطر بعد اكتشاف ثغرة أمنية كبيرة هذا الأسبوع. ويتوقعون أن تكشف أدوات الذكاء الاصطناعي المزيد من نقاط الضعف الأساسية في البنية التحتية العالمية للإنترنت في الأشهر المقبلة.
قال سام ألتمان مساء الخميس، منضمًا إلى جوقة المديرين التنفيذيين: "لم أعد أعتقد أننا سنكون قادرين على تصحيح جميع الأخطاء". في خضم ما يسمى "أكتوبر الأسود"، والذي استخدم فيه الباحثون الذكاء الاصطناعي للمساعدة في تحديد العيوب الخطيرة في لغة الترميز المستخدمة عبر ملايين مواقع الويب وربما لم يتم إصلاحها لسنوات، يحذر المسؤولون التنفيذيون في مجال التكنولوجيا من الطرق التي سيتم بها استخدام الذكاء الاصطناعي لتحديد واستغلال الثغرات الأمنية على نطاق ووتيرة غير مسبوقين.
ستشهد الأشهر القليلة المقبلة "ثغرة أمنية" تسونامي “، وفقًا لجيسون كلينتون، نائب رئيس أمن المعلومات في الأنثروبيك. وقالت كلينتون في منشور على قناة X مساء الخميس: “لن يكون هناك ما يكفي من الوقت لإصلاح البنية التحتية الحيوية”. وافق مارك بينيوف، الرئيس التنفيذي لشركة Salesforce، على ذلك ووصفه بأنه "الرمز الأحمر".
يتمتع الذكاء الاصطناعي بقدرة فريدة على العثور على العيوب الأمنية وتحديدها بطريقة وبوتيرة ستشعر بالكارثة لأن مجتمع الأمان لن يكون قادرًا على التحرك بسرعة كافية لمعالجتها، كما قال ماثيو برينس، الرئيس التنفيذي لشركة Cloudflare. "سنشعر وكأن السماء تسقط. سنشعر أنه لا يوجد شيء يمكننا القيام به.
"سيكون العامان المقبلان مليئين بشكل لا يصدق، بشكل لا يصدق، بأدوات جديدة تتمتع بصبر لا حدود له للبحث عن نقاط الضعف عبر الإنترنت،" كتب في منشور على X.
بينما كان خبراء الأمن السيبراني يحذرون من "نهاية العالم"، أو قدرة الذكاء الاصطناعي على تحديد الأخطاء الأمنية بسهولة أكبر لعدة أشهر، لم يتمكن الباحثون من استخدام الذكاء الاصطناعي للعثور على خلل أساسي وحاسم مثل ذلك الذي تم الإعلان عنه في 21 أكتوبر الأسود حتى "أكتوبر الأسود". أكتوبر.
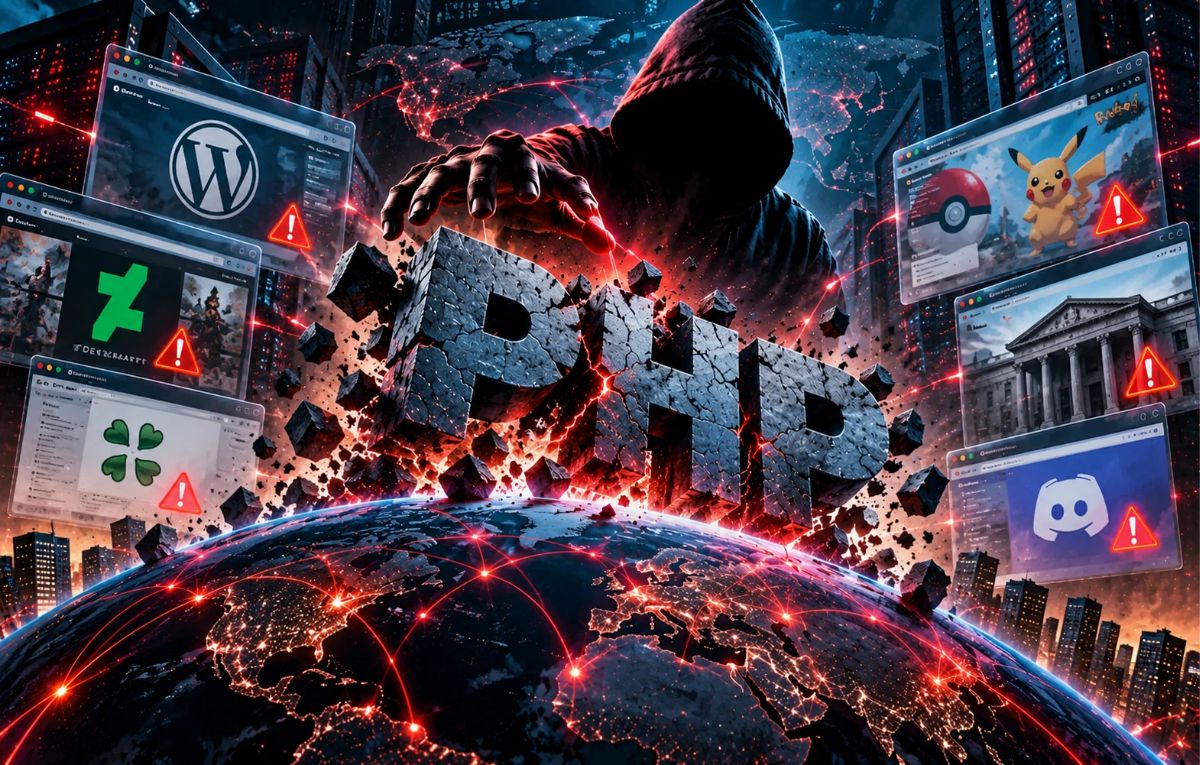
تم العثور على أخطاء هائلة في لغة برمجة تسمى PHP، والتي ربما تركت ملايين مواقع الويب التي تعمل عليها عرضة للمتسللين لسنوات. ويقدر بعض الخبراء أن 70% من جميع المواقع على الإنترنت كانت معرضة لخطر الاختراق.
ومع ذلك، بنفس الطريقة. سيتم استخدام الذكاء الاصطناعي للمساعدة في تحديد الثغرات الأمنية بوتيرة غير مسبوقة، ويخشى قادة التكنولوجيا من أن يتم استخدامه أيضًا من قبل الجهات الخبيثة لاستغلال تلك الأخطاء بوتيرة غير مسبوقة.
لقد بدأت بالفعل محاولات استغلال ثغرة PHP.
بعد تم الإعلان عن الثغرات الأمنية، وأزالت مواقع الويب الحكومية والخاصة في جميع أنحاء الولايات المتحدة والمملكة المتحدة مواقعها مؤقتًا لتصحيح الأخطاء. وأصدرت وكالة الأمن القومي الأمريكية (NSA) تنبيهًا توصي أي موقع يعمل على PHP بتنفيذ التصحيحات على الفور. وقد يسعى القراصنة الإلكترونيون الضارون إلى استغلال هذه الأخطاء بشكل أكبر للوصول إلى الخوادم دون إذن، حسبما ذكرت وكالة الأمن القومي. البيانات أو تعطيل الخدمات أو التعمق في الشبكة،" كما جاء في التحذير.
بعد النشرة الإخبارية ترقية
في منشور على X، قال برنس إن CloudFlare، مزود الأمان، رأى أدلة على آلاف الأشخاص الذين يحاولون استغلال عيوب PHP في الساعات العشر التي سبقت الإعلان عنها.
"لقد قفز هذا إلى عشرات من وكتب: “الآلاف في 45 دقيقة بعد الإعلان، ومئات الآلاف في غضون ساعتين، والملايين الآن”.
في إحدى التدوينات، قال الباحثون في منصة أمان الذكاء الاصطناعي Wiz أن هذه كانت "من بين أخطر الثغرات الأمنية التي تم اكتشافها في PHP، ويمكن القول في تاريخ البرمجيات".
"كانت العيوب الأساسية موجودة منذ عقود، ولكن إثبات إمكانية استغلالها يتطلب إجراءً استثنائيًا وكتبوا: "سلسلة معقدة من الخطوات، على حافة ما يمكن للباحثين من البشر تحقيقه عمليا".
التعليقات 0
كن أول من يعلق على هذا الخبر